企业信息安全管理中心建设与产品选型全景指南
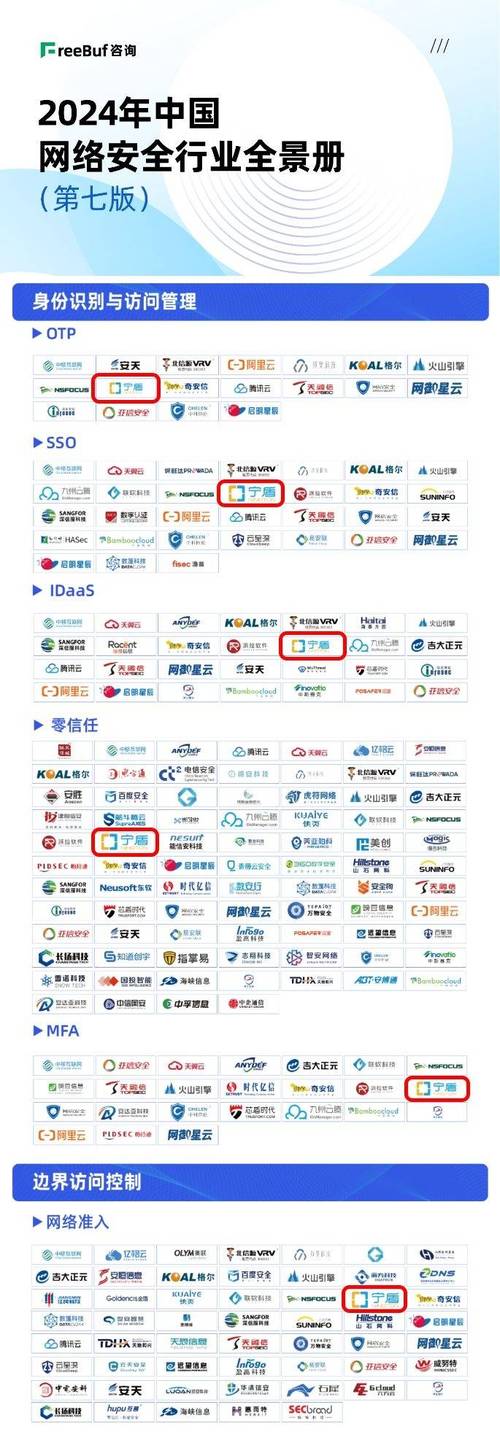
随着数字化转型的深入推进,信息安全已从单一的技术防护演变为企业治理的核心议题。本全景册旨在为企业的信息安全建设和产品选型提供参考,系统梳理了企业在不同发展阶段所需的安全能力框架,并对当前市场主流产品进行了分类收录与对比分析。本次全景册共收录了近百家安全厂商的企业管理中心相关产品与解决方案,覆盖安全管理平台、态势感知、日志审计、身份治理、终端管理、数据安全治理等多个关键领域。
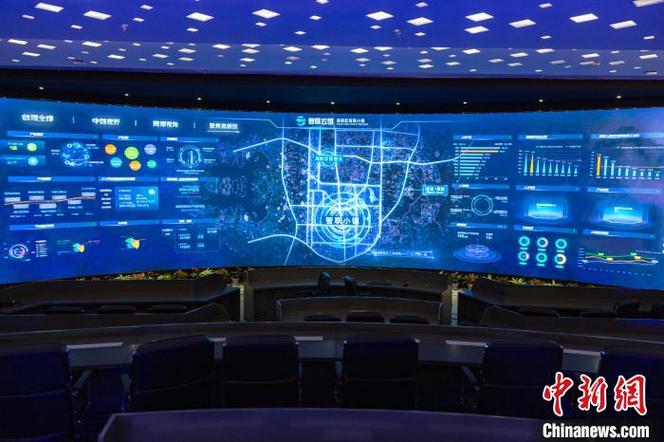
在企业信息安全管理中心的建设中,首先需要明确安全运营的组织架构与职责边界。管理中心应作为企业安全能力的汇聚点,承担统一策略下发、集中日志采集、威胁检测分析、事件响应处置和合规审计支撑等核心职能。与之配套的产品选型则需重点关注平台开放性、数据接入能力、分析引擎的智能化水平以及与企业现有IT环境的兼容性。
从产品品类来看,安全管理平台(SOC)仍是管理中心的中枢,负责整合各类安全设备与系统数据,实现全局视角的安全运营。态势感知产品则侧重于外部威胁情报的融合与内部流量的异常分析,帮助企业提前识别潜在风险。日志审计与用户行为分析(UEBA)产品为管理中心提供了可追溯的数据基础与行为基线,身份与访问管理(IAM)产品则从源头控制权限滥用风险。终端检测与响应(EDR)、数据防泄漏(DLP)、云安全 posture 管理等产品也在管理中心的能力拼图中扮演重要角色。
在选型实践中,建议企业遵循“以业务风险为导向、以运营落地为目标”的原则。第一步是开展现状评估与需求梳理,明确管理中心需要覆盖的资产范围、合规要求和关键业务场景。第二步是制定能力矩阵,将各类产品映射到预防、检测、响应、恢复等安全运营环节,避免功能重叠或遗漏。第三步是开展产品验证与比选,重点关注产品的实际部署复杂度、规则库更新频率、告警准确率以及厂商的本地化服务能力。第四步是规划分阶段实施路径,优先建设日志集中管理与基础监控能力,再逐步引入智能分析与自动化响应机制。
管理中心建设并非单纯的產品堆叠,更需要配套的制度流程、人员能力和持续运营机制。企业应同步建立安全事件分级分类标准、应急响应预案和常态化攻防演练机制,确保管理中心能够真正发挥效用。本全景册的收录信息可作为企业初步筛选与市场调研的起点,具体选型仍需结合企业自身规模、行业特性与预算约束进行深入论证。希望通过本全景册的梳理,能够帮助企业在纷繁复杂的安全产品市场中建立清晰的建设思路,稳步提升整体安全运营成熟度。
如若转载,请注明出处:http://www.qingbaozhang.com/product/50.html
更新时间:2026-10-26 04:35:53